 Agent Fleet
自社ホスト · オープンソース(Apache-2.0)
エージェントは置き換えない。運用する。
Agent Fleet は、新しいエージェントフレームワークではありません。チームがいま使っているコーディングエージェントの CLI を、そのまま自社のサーバーで動かし、その周りを引き受けます。隔離されたワークスペース、本物の git worktree、そしてすべてのセッションを起動し、追い、操縦し、費用を数える 1 つの Console です。
いま扱えるエージェント
- Claude Code
- Codex CLI
- GitHub Copilot CLI
- Antigravity CLI
- Cursor CLI
- Kiro
- OpenCode
- Muse Code
- llama.cpp
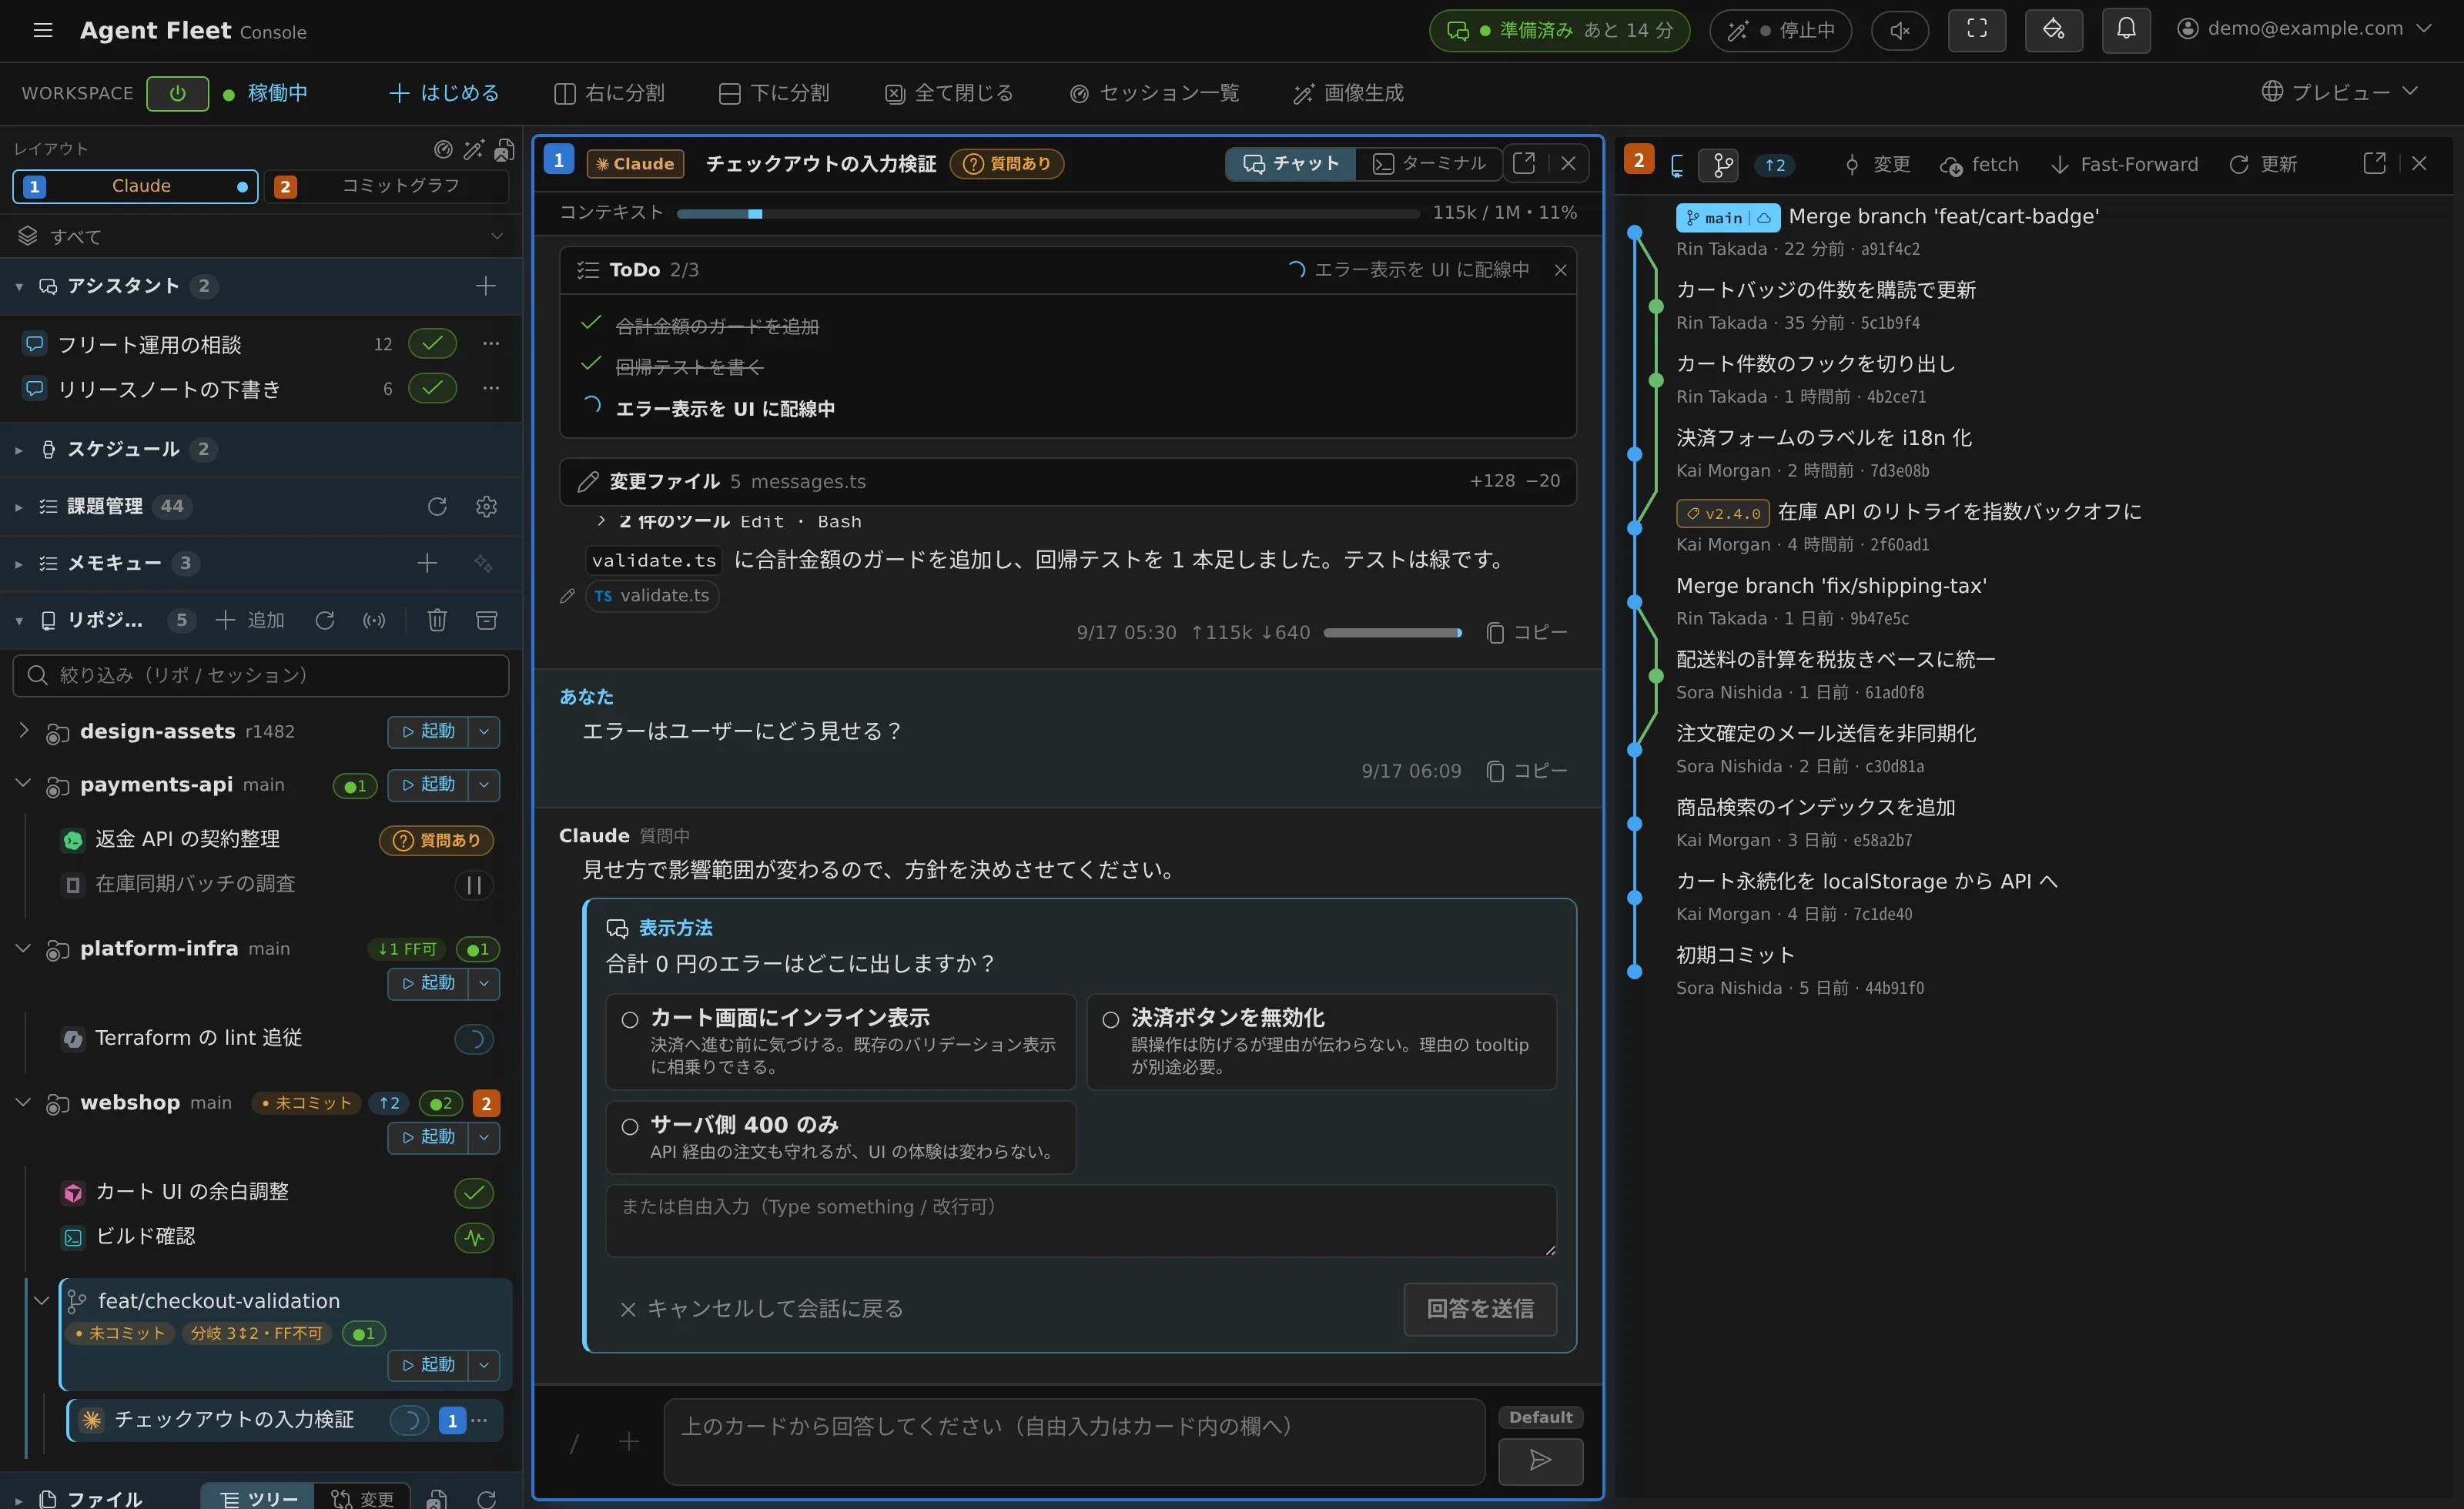
エージェントはそのまま。運用は 1 か所に。
いまのエージェントを、そのまま
Claude Code は Claude Code のまま、Codex は Codex のまま。どの CLI も自分のログイン・モデル・振る舞いのまま動くので、チームは使い慣れた道具を手放さずに済みます。9 種類を並べて使えます。
あなたを待たずに進む
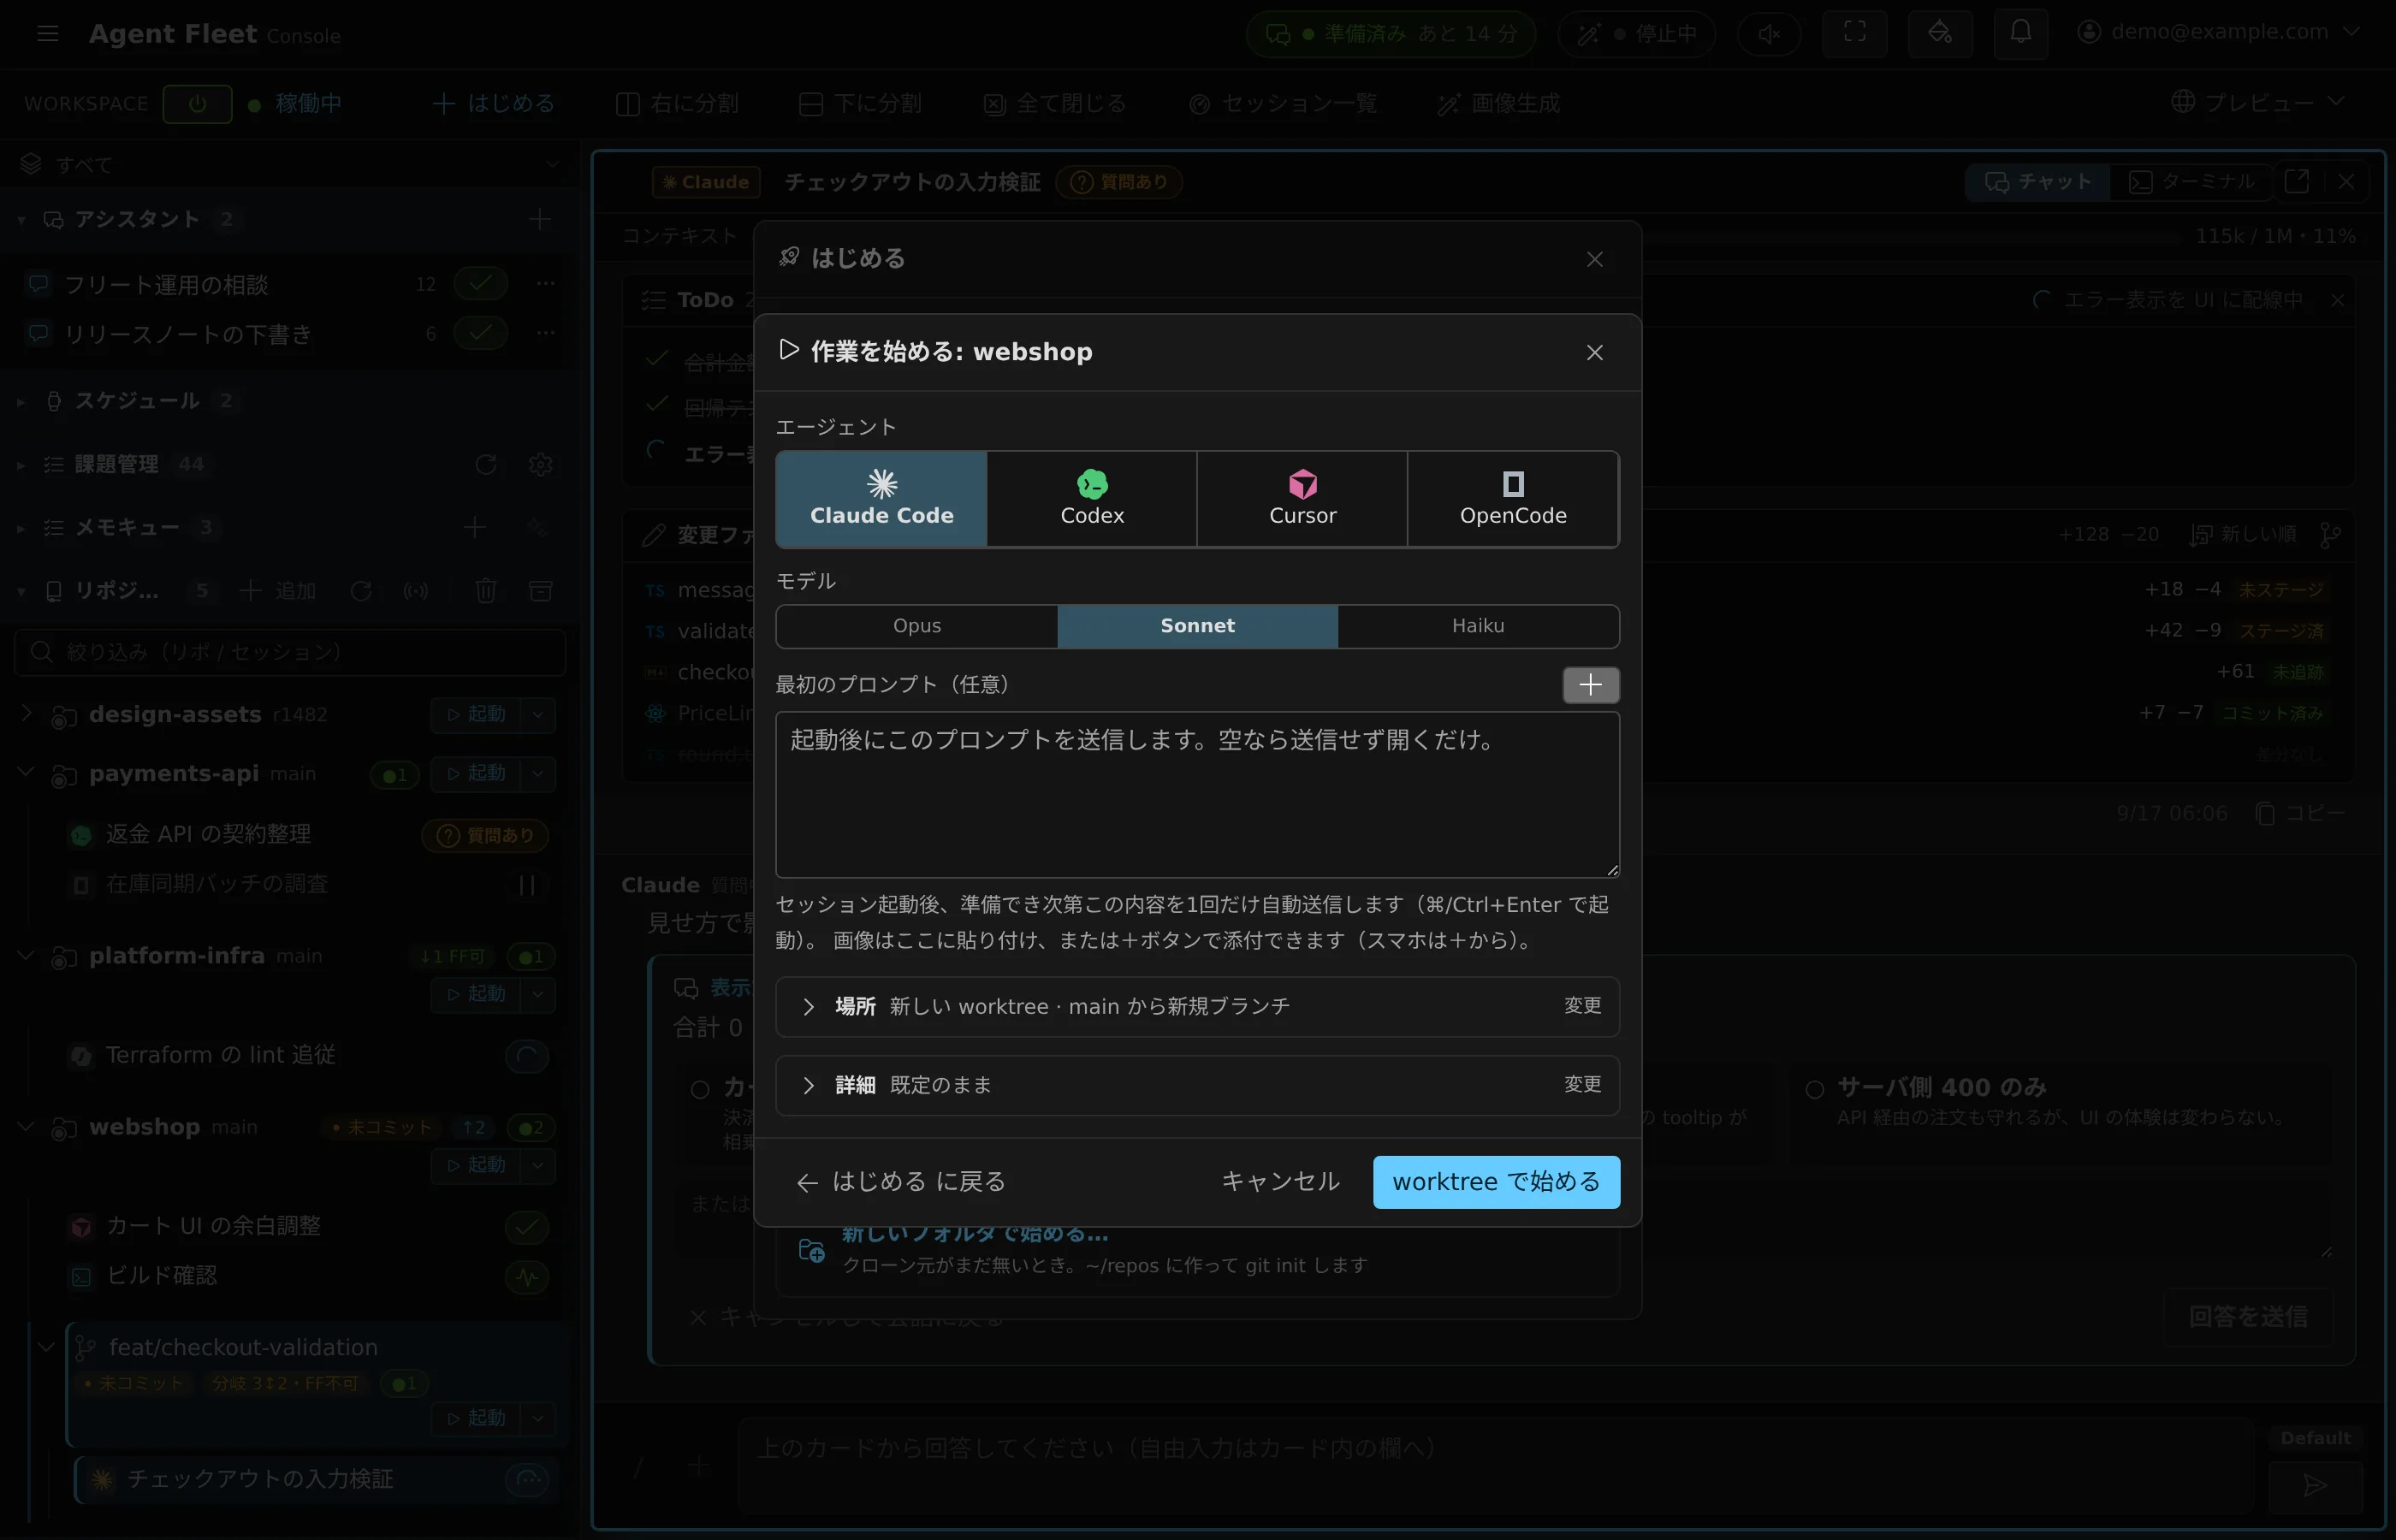
セッションはサーバーの上で、それぞれ自分の git worktree で動きます。ノートを閉じても、質問や許可確認はブラウザ、スマートフォン、セッションごとの Slack や Discord のスレッドに届きます。
社内で完結する
1 社 1 配備で、自分たちのインフラの上で動くので、資格情報もソースも会話も外に出ません。コードは公開しているので、暗号化と隔離の実装を自分で確かめられます。
Agent Fleet のある一日
朝に任せれば、夜も止まらない。
日中
- 2 つの Issue を任せる
Claude Code と Codex に 1 つずつ。それぞれ自分の git worktree で。
- ノートを閉じる
出かけても、どちらもサーバーの上で作業を続けます。
- スマートフォンから答える
片方が許可を求めます。依頼はそのセッションの Slack スレッドに届き、そこで答えられます。
- 机に戻って確かめる
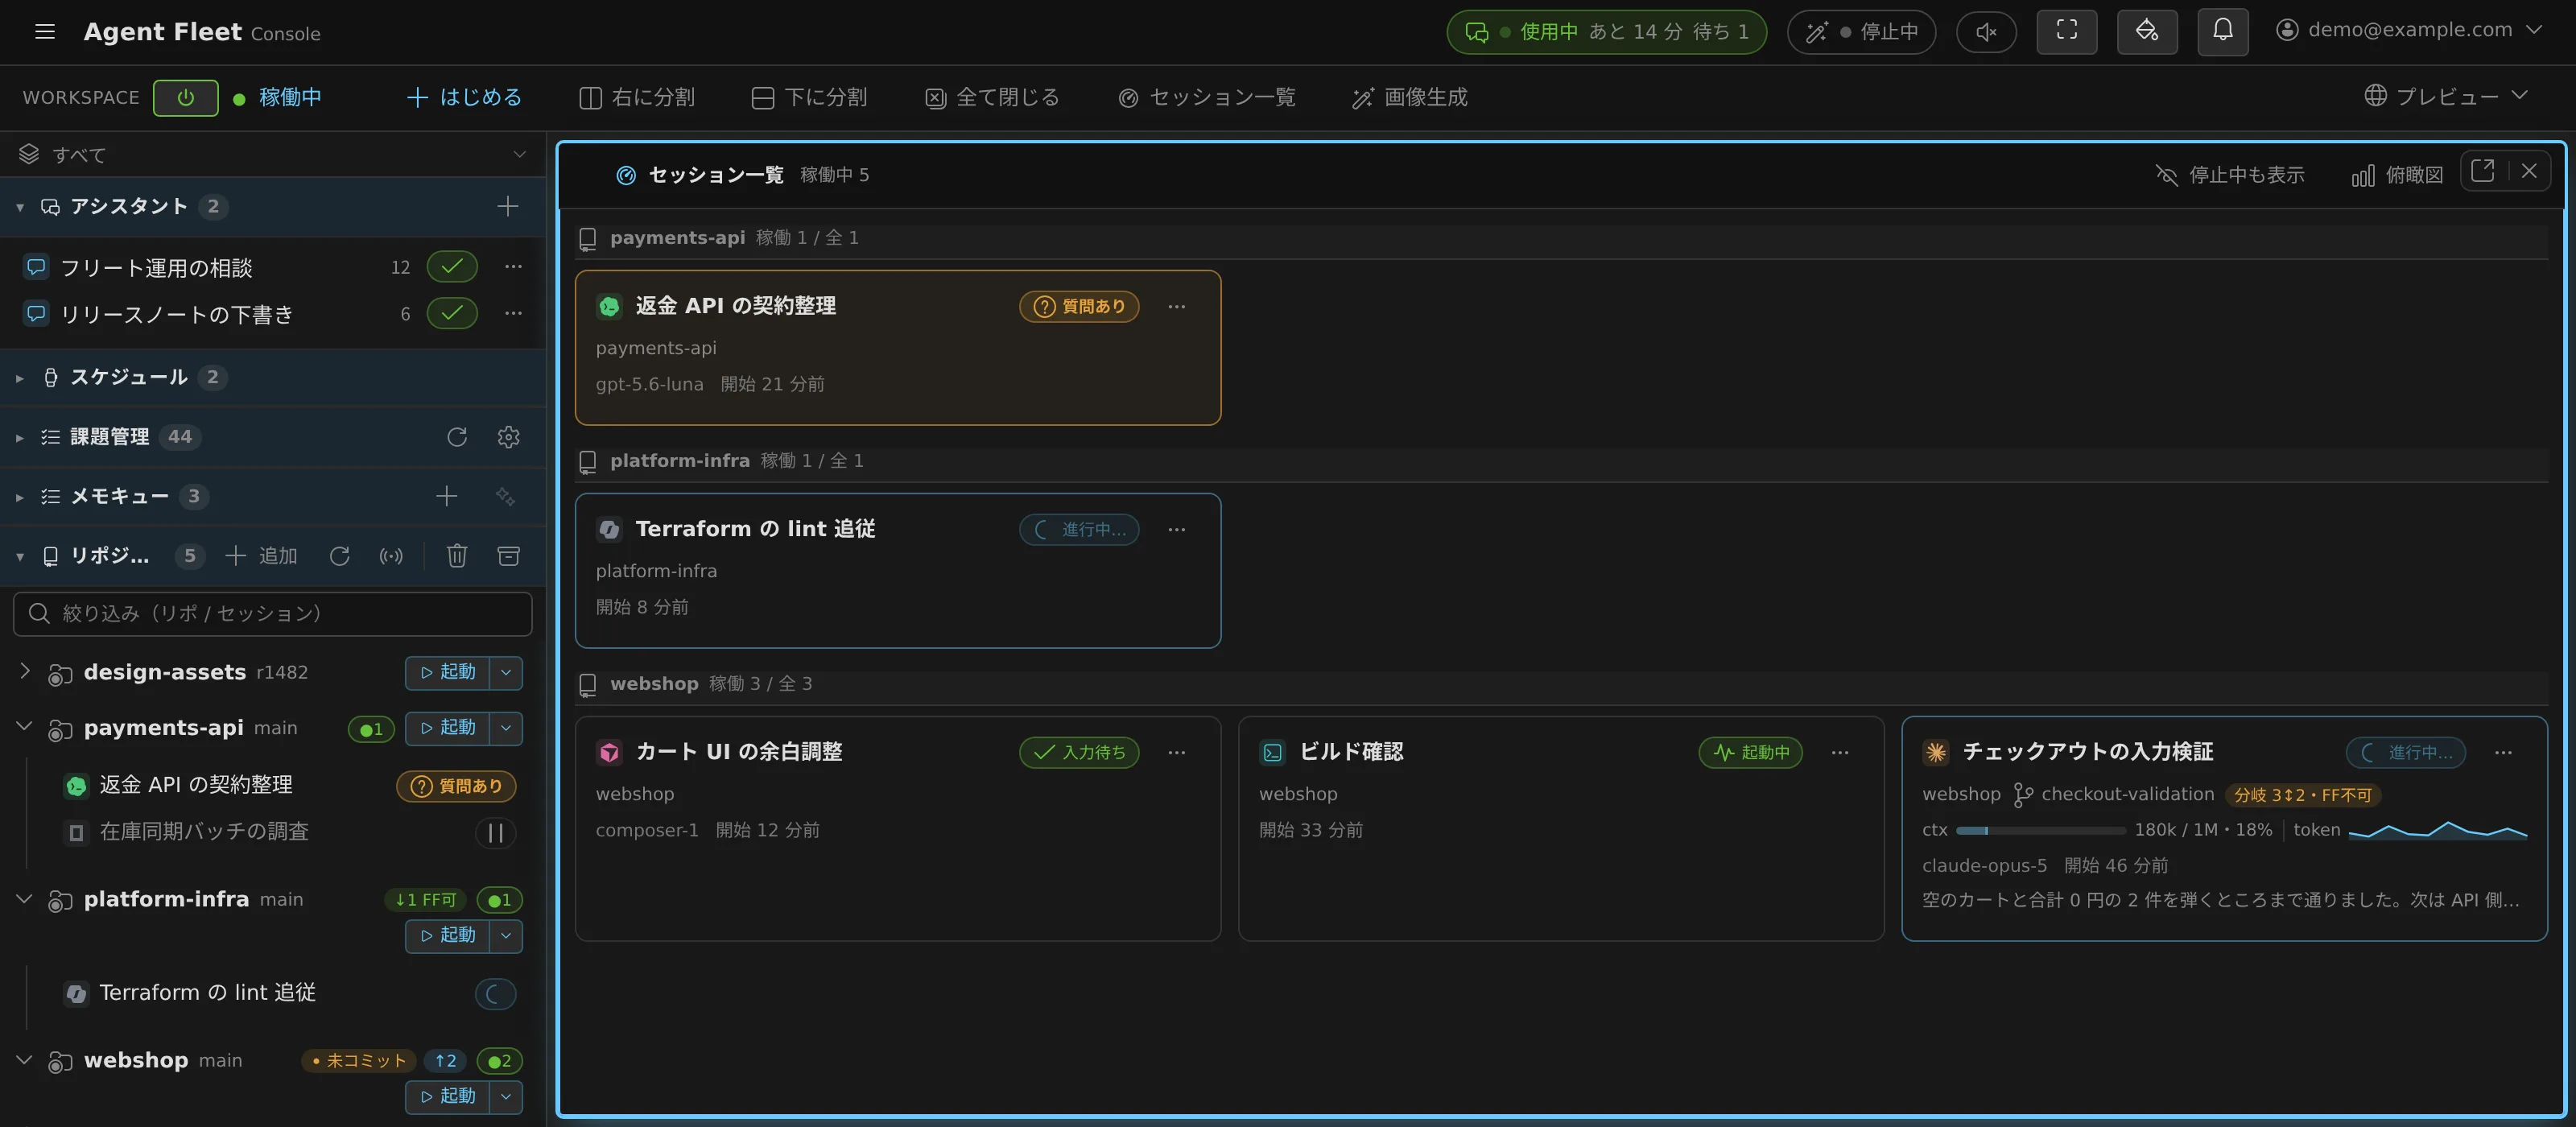
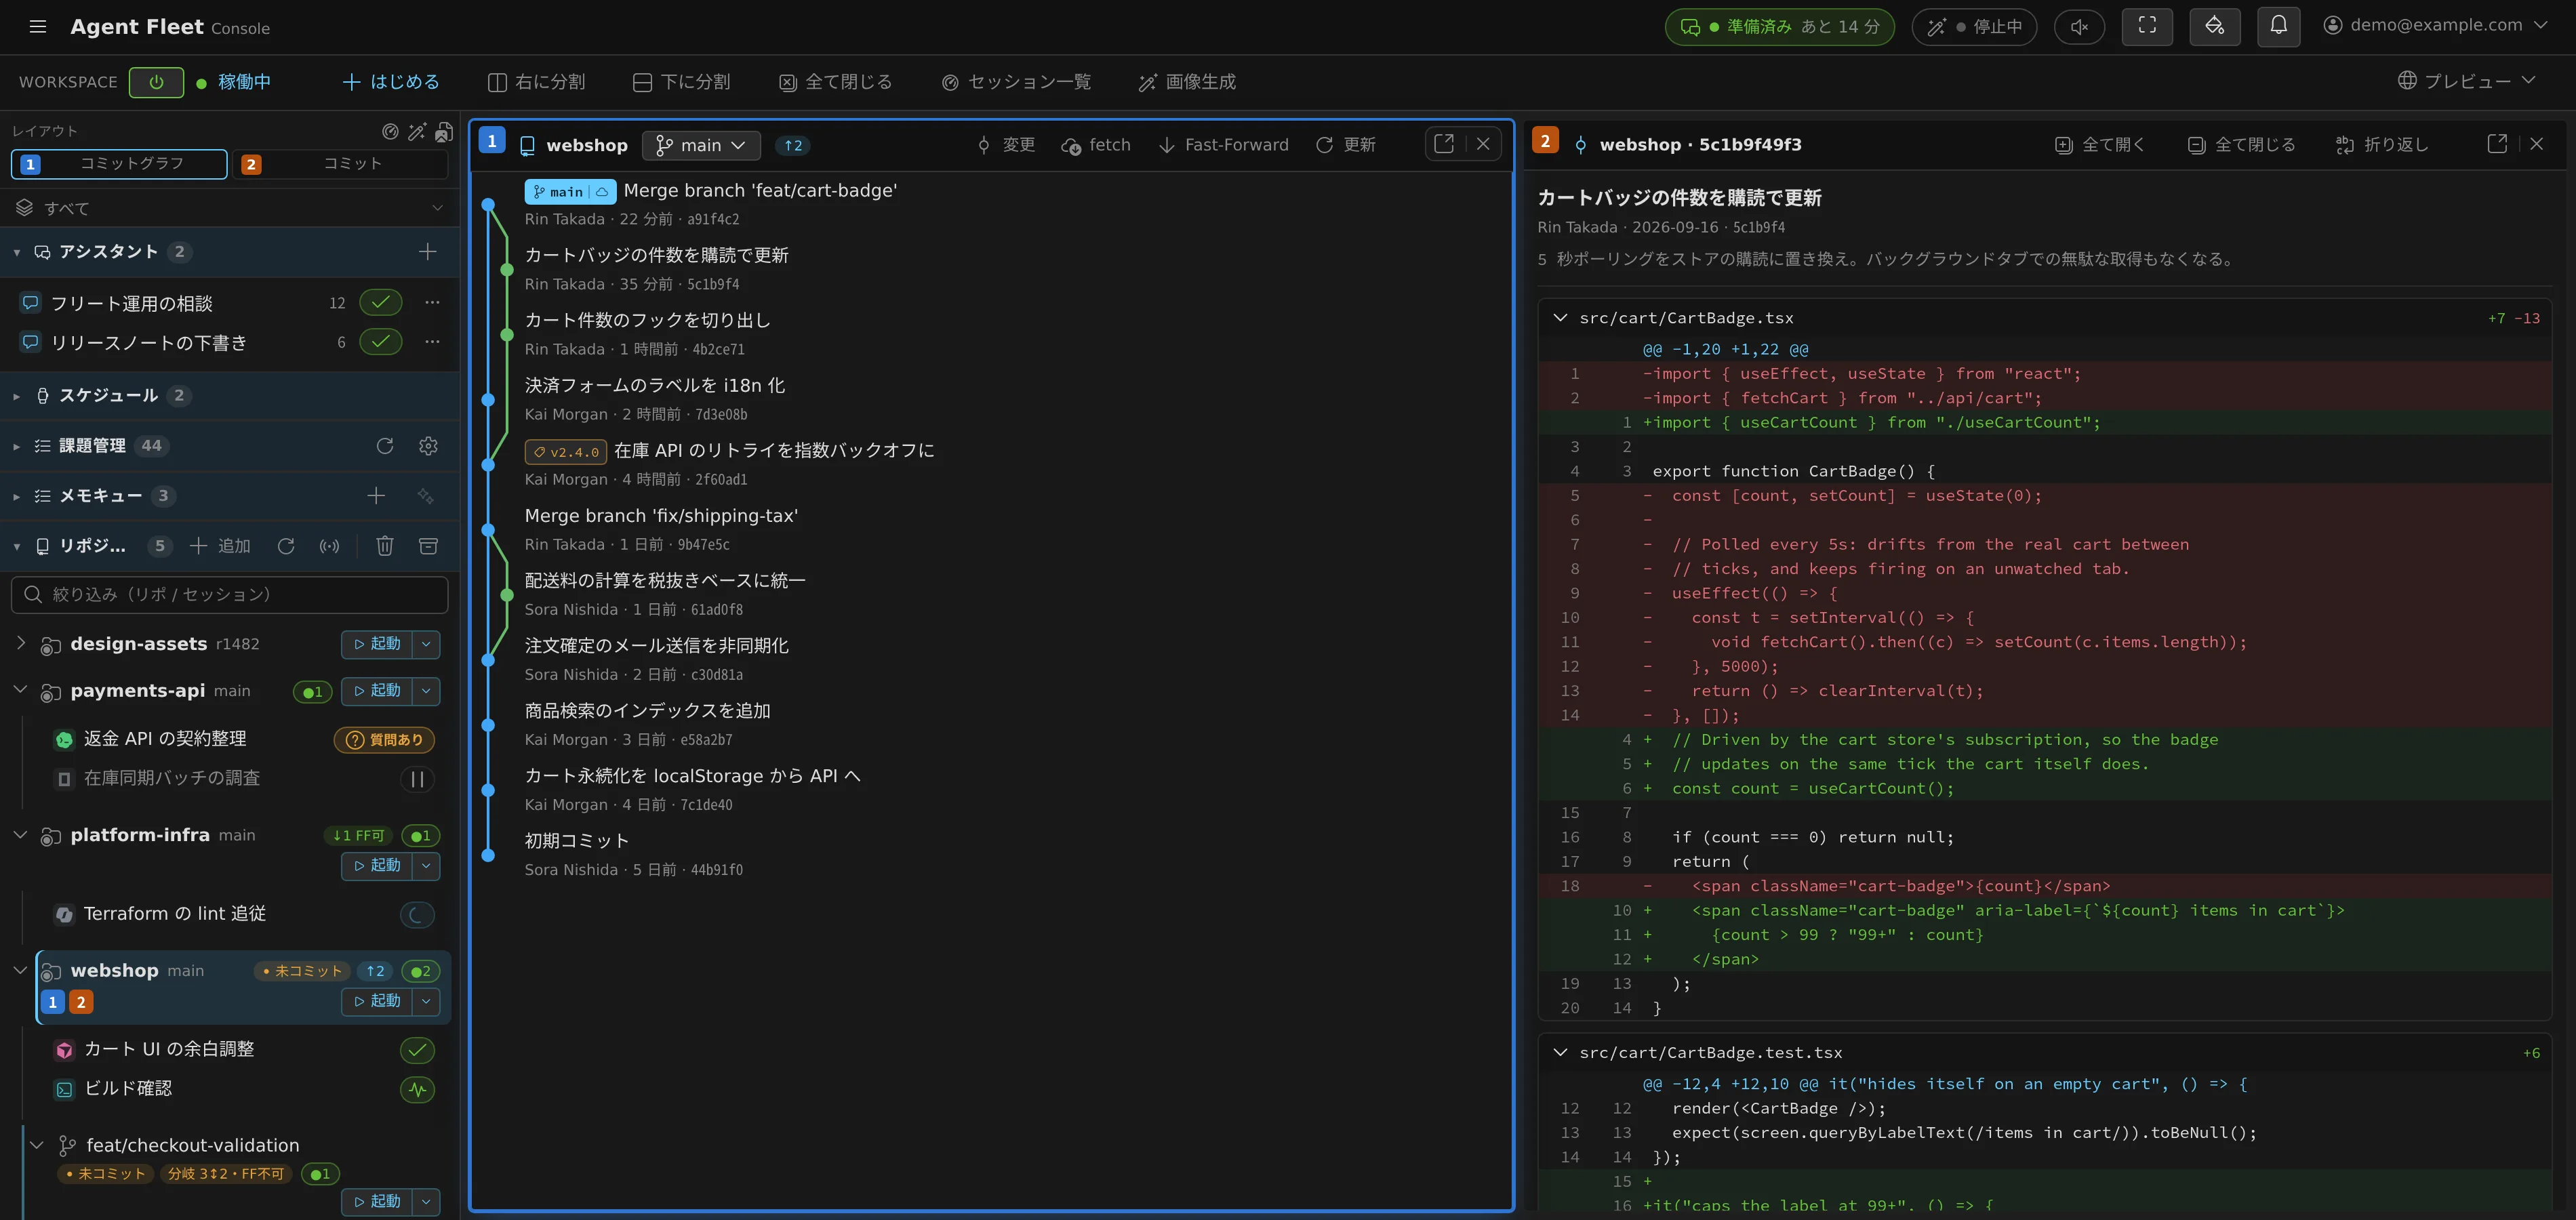
セッション一覧で、どれが終わり、どれがあなたを待っているかが分かります。各 worktree の変更はワンクリックで開けます。
夜間
- 夜の仕事を頼んでおく
アシスタントに普段の言葉で頼むだけ。「毎晩 2 時に依存ライブラリを更新して、テストを回して」。
- 寝ている間に動く
スケジュールが止まっているワークスペースを起こし、セッションを立ち上げてプロンプトを走らせます。
- 上限で止まっても終わらない
使用量の上限でターンが切れても、上限が明けると自分で再開します。
- 朝には結果が待っている
実行ごとの結果はスケジュールの履歴に残り、動いたセッションもワンクリックで開けます。
フリート運用
1 つの会話ではなく、フリートとして運用する
チームが何本ものエージェントセッションを同時に動かすと何が変わるか。そして Agent Fleet が何を引き受けるか。
何本ものセッションを同時に
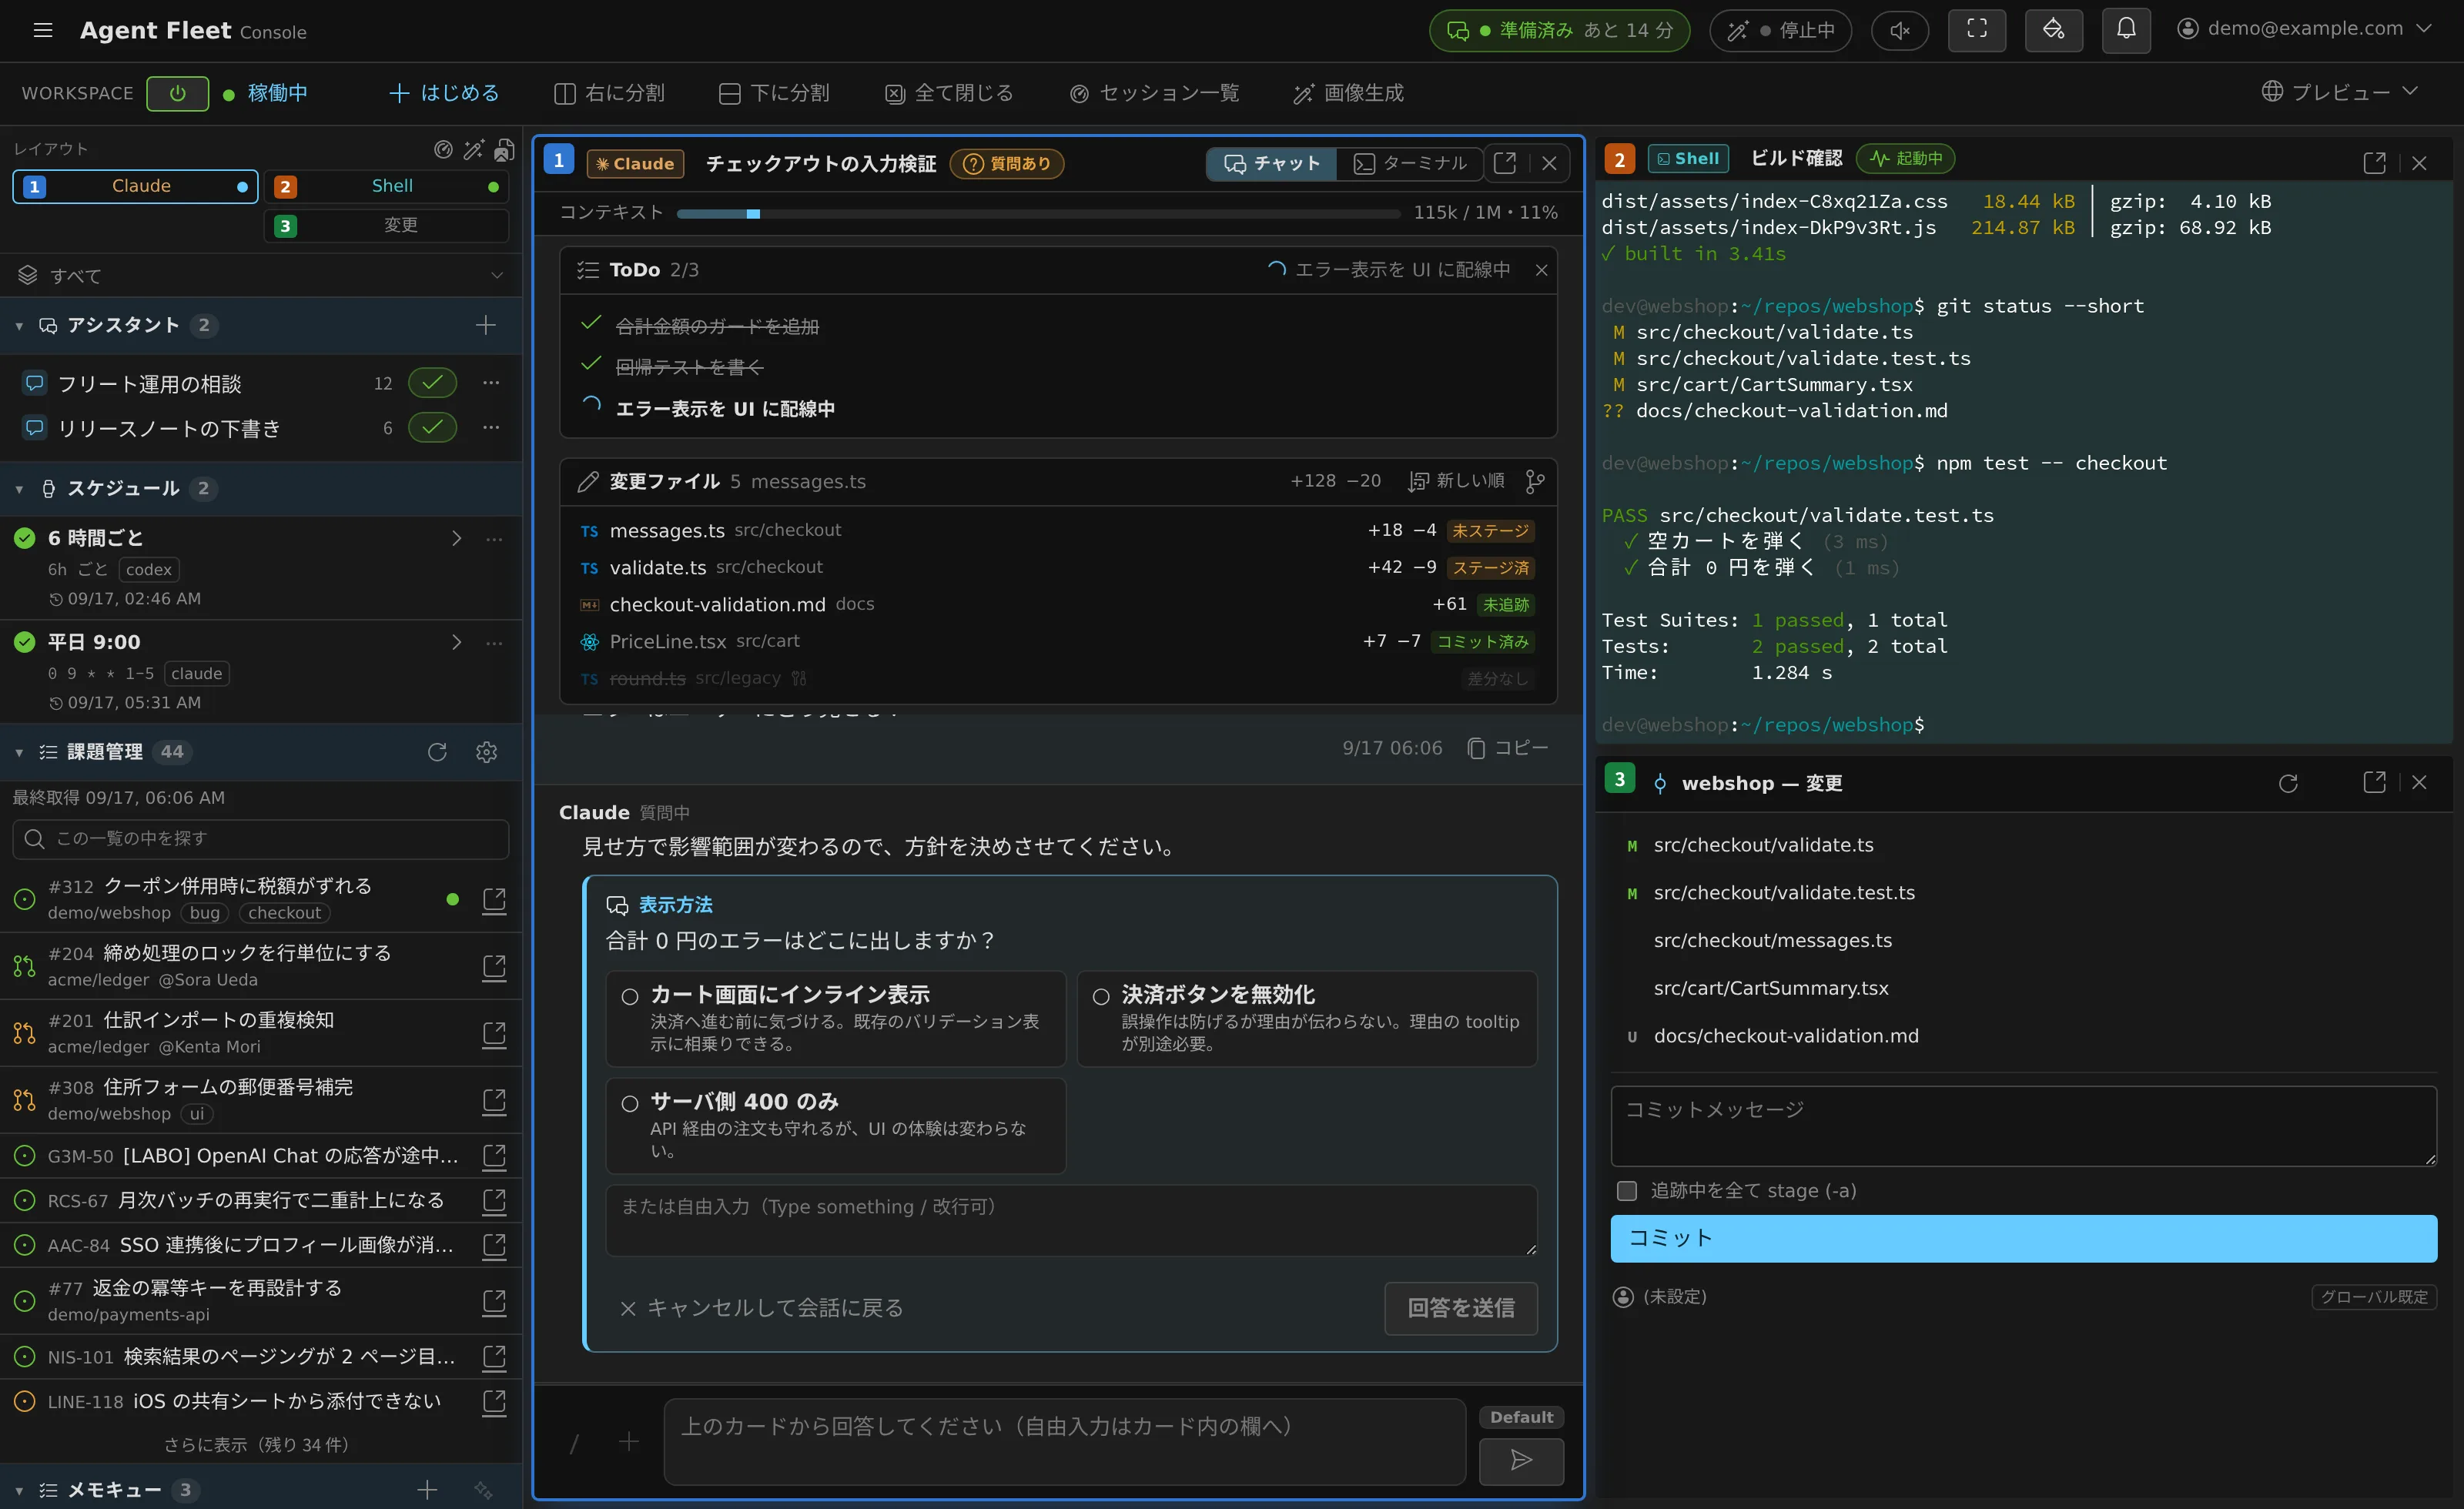
エージェントの種類をまたいで、それぞれ自分の worktree で。作業中か、質問・プラン・許可確認であなたを待っているかが 1 つの画面で分かり、あなたの返事を待っているものは色で目立ちます。
ブラウザから追って、操縦する
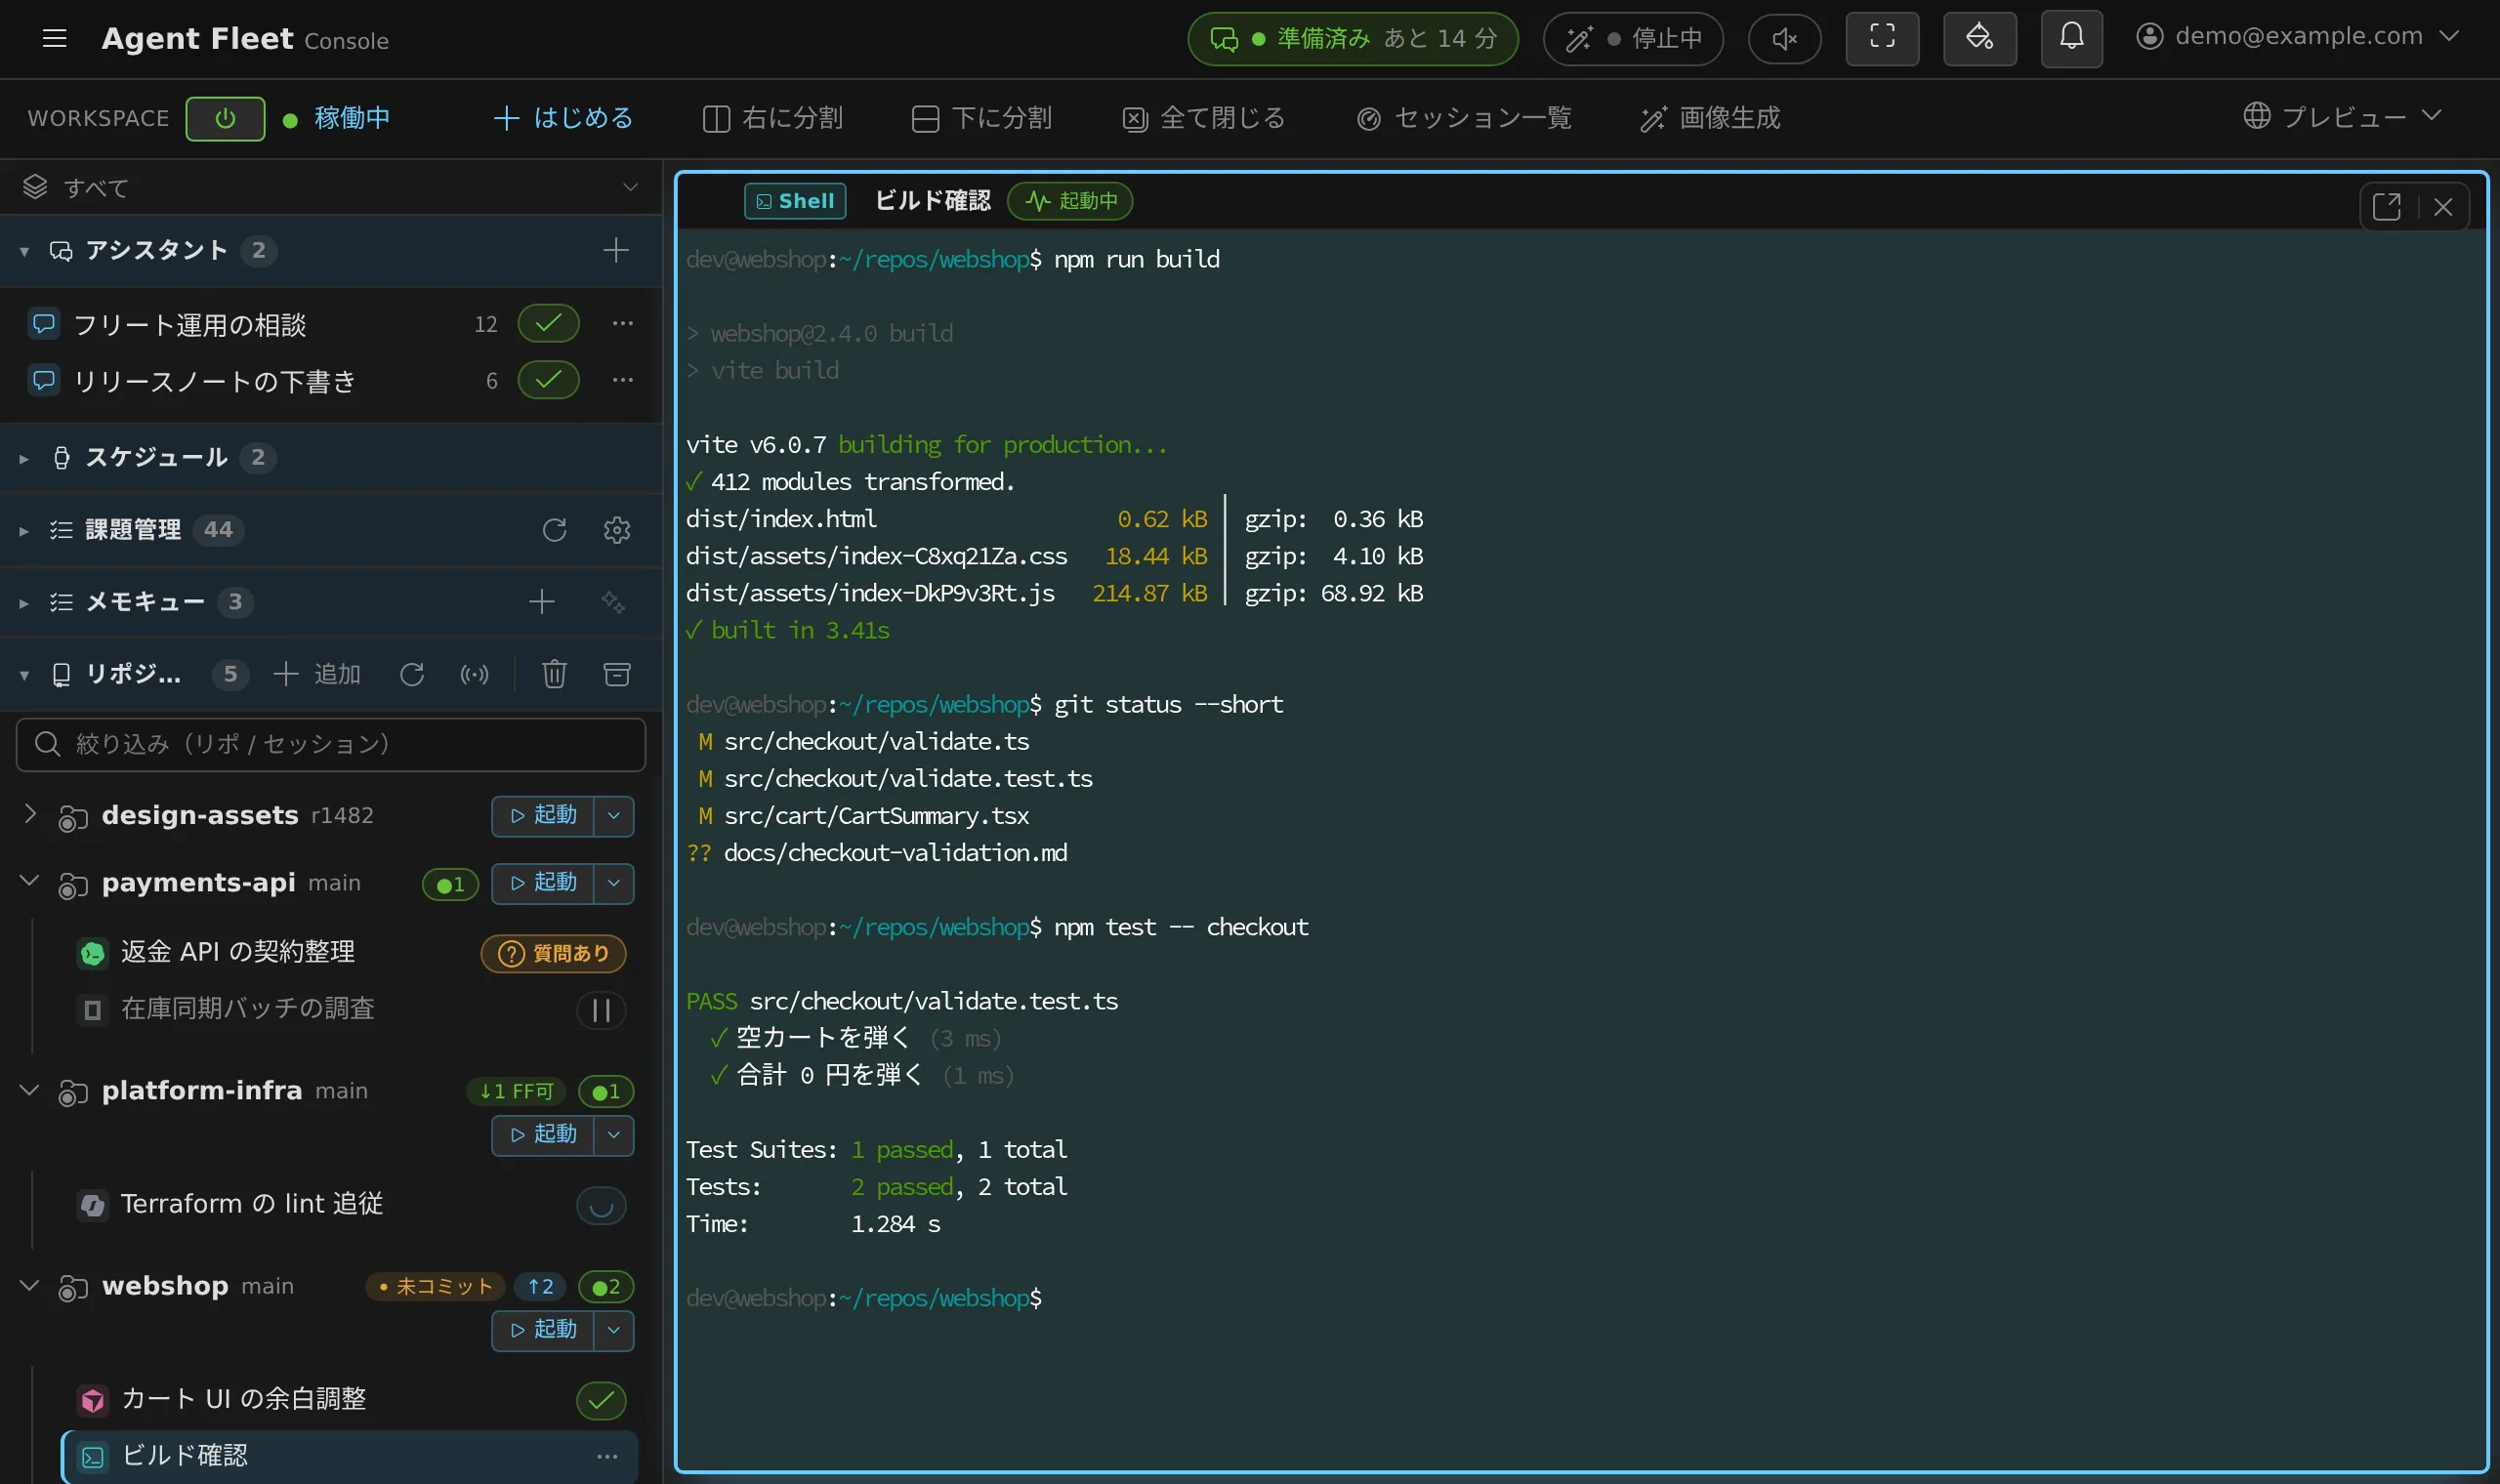
どのセッションも会話がそのままミラーされます。質問・プラン・許可確認はカードで届き、その場で答えられます。
- セッションごとの Discord / Slack スレッドから、ボタンで答えることもできます。
- Console はスマートフォンのブラウザでも使えます。
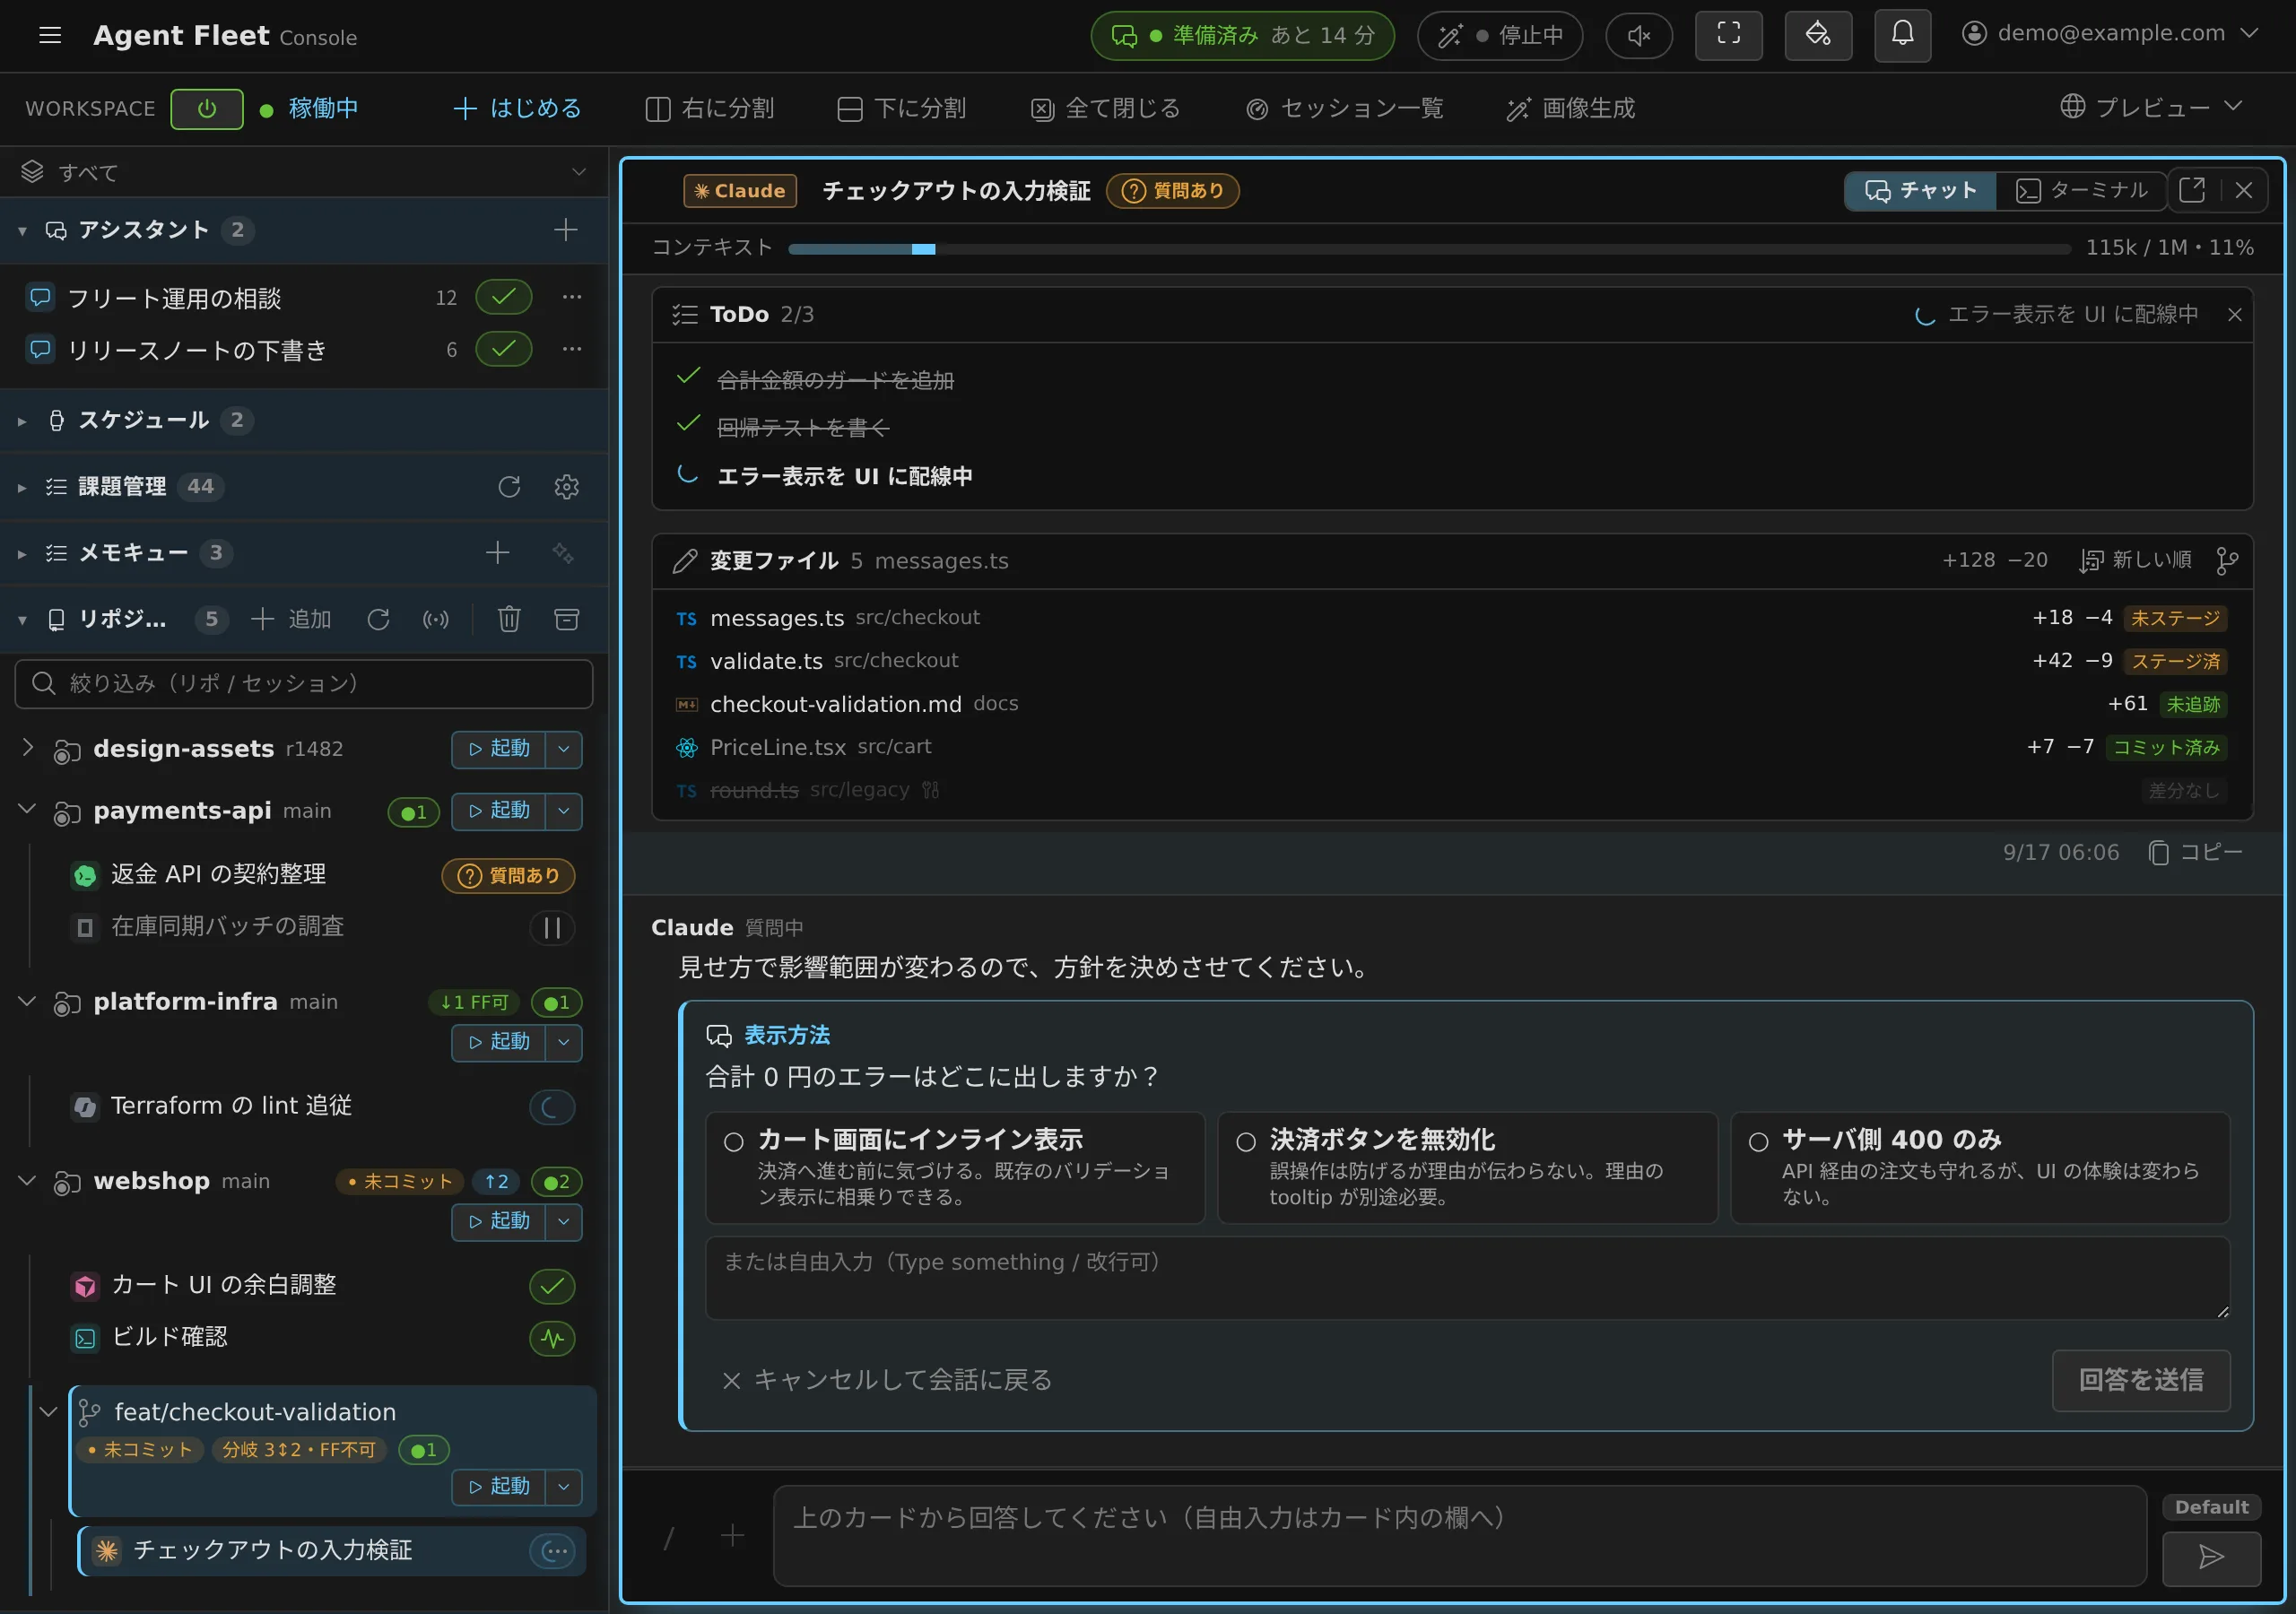
セッションがセッションを起こす
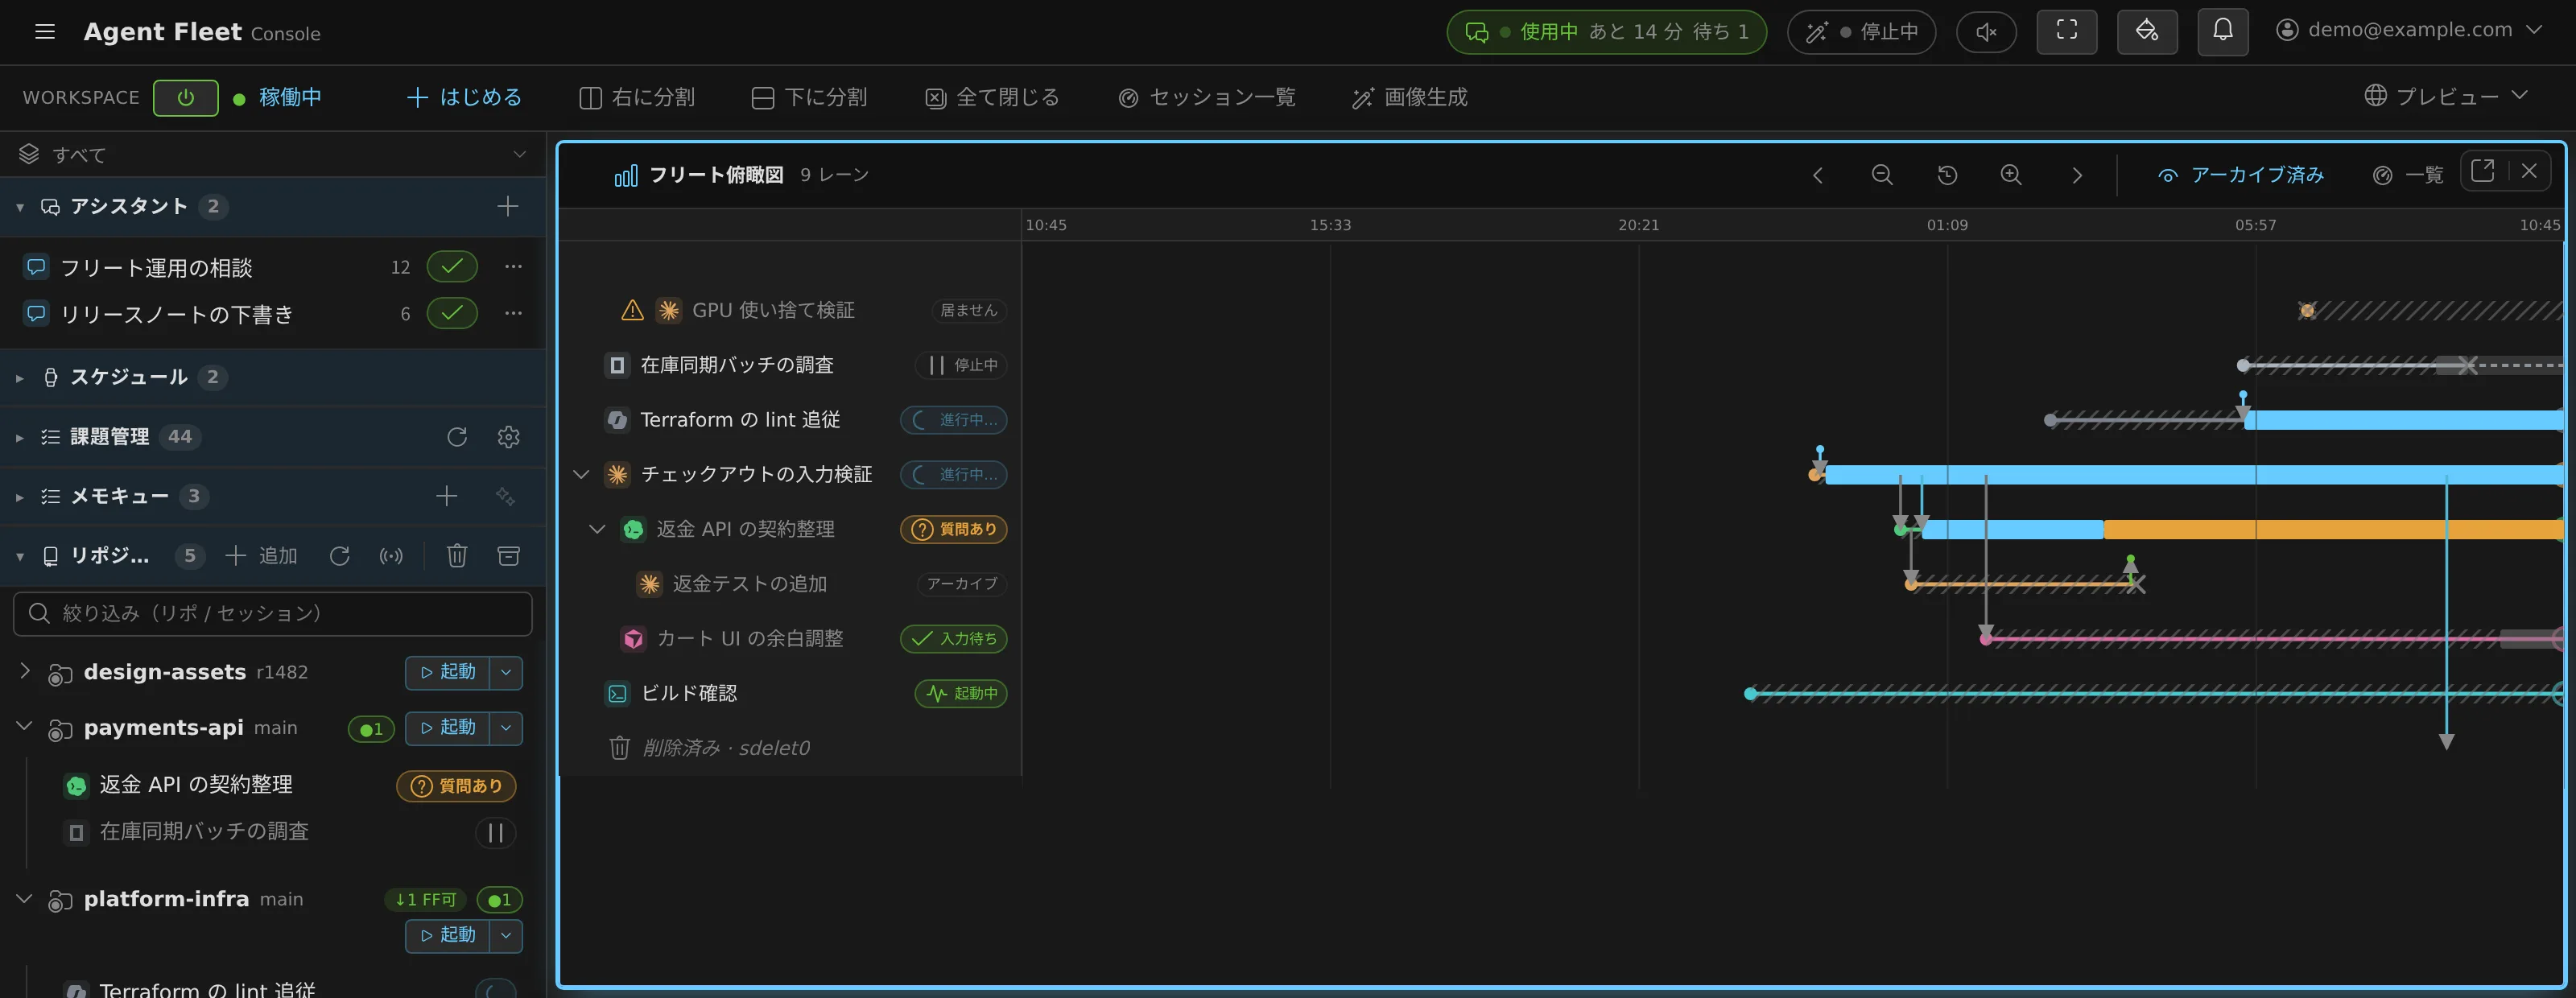
レビューを別の種類のエージェントに渡し、終わったら報告を 1 本受け取れます。フリート俯瞰図に、誰が誰を起こし、何をやり取りし、いつ動いていたかが描かれます。
費用を 1 つの物差しで
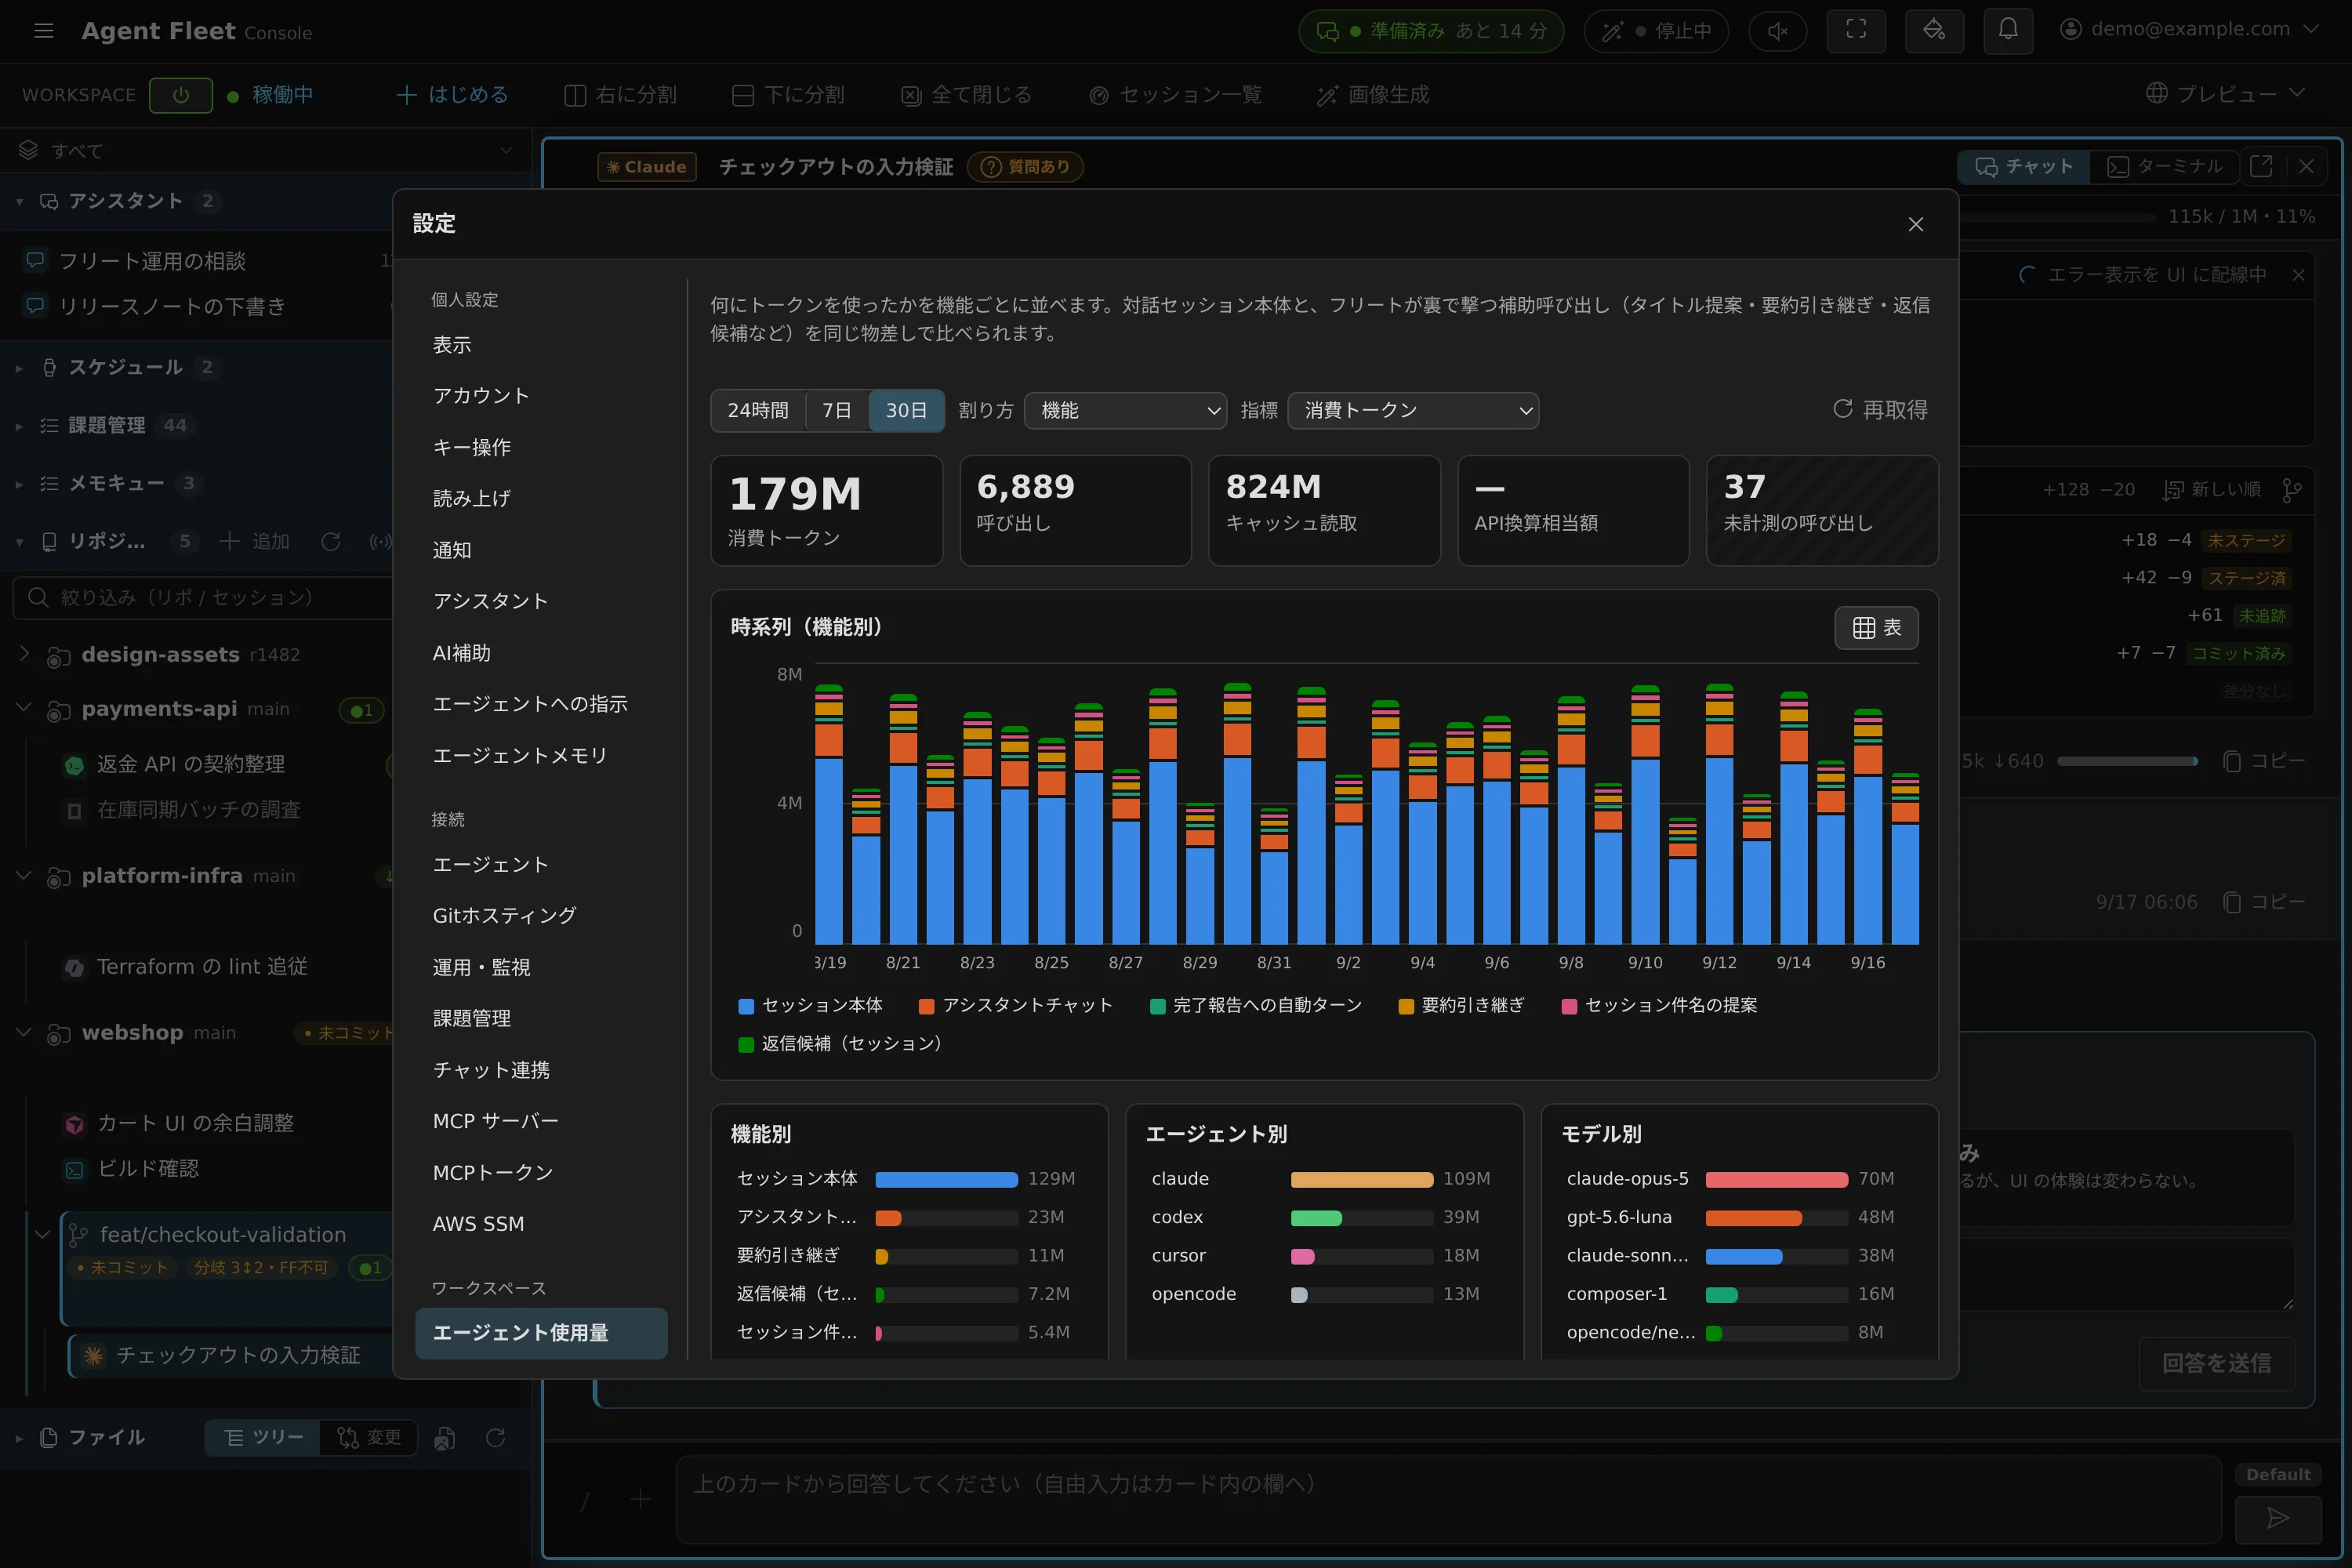
トークンを機能別・エージェント別・モデル別に、24 時間 / 7 日 / 30 日で。トークンを報告しない呼び出しは「未計測」として数え、無料には見せません。
人がいなくても進む
スケジュール実行は止まっているワークスペースを起こしてプロンプトを走らせます。使用量の上限で切れたターンは上限が明けると再開するので、朝まで止まったままにはなりません。
どのエージェントにも同じルールを
フリート全体のポリシーとメンバーごとの指示を、どの種類のエージェントにもその CLI の流儀で届けます。Claude Code と Codex が自分で溜める記憶はスナップショットを取り、巻き戻せます。
CLI の更新への備え
CLI が更新されても、検証済みの版で動き続ける
エージェントの CLI は数日おきに新しい版が出ます。9 種類に対応していても、その対応が続かなければ意味がありません。
版を固定する
どの CLI も、検証済みの版に固定しています。自動更新はオプトインです。
新しい版は実物で試す
新しい版が出ると毎日の監視が気づき、その CLI を実際に動かすテストを走らせます。対話画面(TUI)も含めて、Agent Fleet が頼っている振る舞いが変わっていないかを確かめます。
未検証の版と取り違えない
「新しい版が出た」ことと「その版がテストを通った」ことは別々に記録します。まだ通っていない版を、通った版と取り違えることはありません。
セキュリティ
はじめから自社ホスト
1 社 1 配備で、自分たちのインフラの上で動きます。会社どうしは、共有サービスの中の境界ではなく、配備そのものが別々であることで隔てられます。
自分たちのインフラ
Docker Compose の Linux 1 台でも、AWS でも。中身は同じです。
隔離されたワークスペース
メンバーごとに持続するコンテナを用意し、cgroup で CPU とメモリを制限して、ネットワークも利用者ごとに隔離します。Docker を使わない native 版では bubblewrap のサンドボックスです。
自社の IdP でサインイン
Google、Microsoft Entra ID、Okta など OIDC のプロバイダーで。テナントと member / admin / operator のロールがあります。
契約はメンバーごと
エージェントの CLI には、メンバーが自分のアカウントでサインインします。配備が AI プロバイダーの資格情報を同梱したり共有したりすることはありません。
秘密は暗号化して保存
資格情報はエンベロープ暗号化で保存します。ワークスペースごとの鍵を、テナントの鍵で包みます。
確かめられる、隠さない
Apache-2.0 のソース。セキュリティポリシー(英語)に、脅威モデルと、運用者が理解しておくべき残るリスクを書いています。
エディション
どこで動かすかを選ぶ
まずは Linux 1 台から。タスク単位の隔離が必要になったら AWS へ。あとから選び直すこともできます。
compose
チームで、Docker のある Linux 1 台に。TLS は自動、サインインは自社の IdP で。
native
WSL2 や個人の Linux で、1 人で使う。ホームディレクトリに入ります。
ec2-single
VM 1 台の上の compose。運用の仕方はそのままで AWS へ。
ecs · ecs-ec2
タスク単位の隔離、利用者ごとの障害の切り分け、イメージの順次入れ替え。
手元のマシンで試す
native 版は x86_64 の Linux か WSL2 で動き、Docker は要りません。エージェントの CLI には、各メンバーが Console から自分のアカウントでサインインします。
curl -fsSL https://raw.githubusercontent.com/k-k1/agent-fleet-dist/main/install.sh | bash
af start
# そのあとブラウザで http://localhost:8099 を開く